Dos webs WordPress migradas en una semana cada una
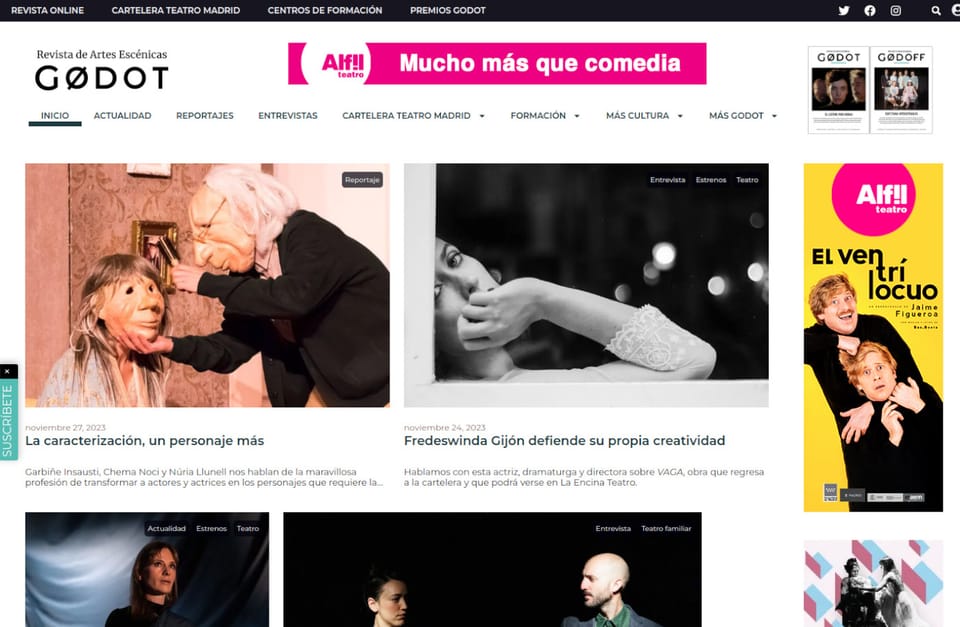
La web de Revista GODOT se caía a diario. Ahora no se cae y cuesta un 30 % menos.
30 % de ahorro en el servidor, con mejores prestaciones que antes
Software a medida
Tu software lo desarrolló otro proveedor o tu propio equipo, y no sabes si está bien hecho. Lo revisamos por dentro, te decimos qué está bien y qué no, y te entregamos un plan para corregir lo que importa.
Cada problema con lo que puede pasar, dónde está en el código y qué urgencia tiene. Escrito para quien decide, con el detalle técnico aparte.
Qué corregir, en qué orden, cuánto esfuerzo lleva y qué prueba deja cada corrección.
Tras las correcciones, volvemos a revisar cada problema y confirmamos que está resuelto.
Un documento que puedes compartir con un cliente o un inversor sin dar detalles que abran nuevos riesgos.
Revisamos el código, su estructura interna y cómo se publican los cambios. Quién puede acceder y qué puede hacer. Dónde se guardan las claves de acceso. Cómo se tratan los datos personales. Qué componentes de terceros usa y si tienen fallos conocidos. Qué pruebas existen. Y si queda registro de quién hizo qué.
No todos los problemas pesan igual. Cada uno se mide por lo que puede pasar. Por lo fácil que es que ocurra. Y por lo que cuesta corregirlo. Te queda una lista corta de lo urgente y una lista larga de lo que conviene ir corrigiendo.
El plan lo puede ejecutar tu proveedor, nosotros o los dos juntos. Al terminar, volvemos a mirar cada problema y dejamos por escrito que está resuelto.
El informe lleva el método, lo que se miró y las pruebas de cada problema. Hay una versión resumida para compartir con un cliente o con un inversor, sin dar detalles que abran nuevos riesgos. Puede que un cliente grande te pida una revisión de fuera. O que alguien vaya a mirar tu código antes de una compra. Este es el informe que va a querer ver. Si vendes a la administración, lo que piden sus normas de seguridad está en la página Software a medida.
Revisamos el código en tu repositorio, el sitio donde se guarda con todo su historial, bajo acuerdo de confidencialidad. No conservamos copias. Contrastamos lo que encontramos con la lista OWASP de los fallos más comunes en aplicaciones web. También con los informes previos, si los hay. Miramos también cómo están configurados los servidores y el proceso automático de publicación (pipeline). Cada problema encontrado va con su prueba en el código, su impacto y su prioridad.
Las instrucciones que escriben los programadores y que ejecuta el ordenador. Es lo que revisamos.
Qué componentes tiene el software y cómo se comunican entre sí. En el sector se llama arquitectura.
Partes del software que no desarrolló tu proveedor, sino terceros, y de las que tu software depende. Si una tiene un fallo de seguridad, tu software también.
Un error por el que alguien podría acceder o ver lo que no debe.
Un contrato por el que nos comprometemos a no revelar nada de lo que veamos.
Lo que puede salir mal y cómo lo evitamos.
Los problemas van ordenados por su impacto y por la probabilidad de que ocurran, no por el orden en que aparecen.
La segunda revisión comprueba cada uno y lo deja por escrito.
El plan es concreto y tiene un límite claro. Un cambio grande se separa y se presupuesta aparte.
Solo lo ve el equipo asignado, bajo acuerdo de confidencialidad. No guardamos copias.
La web de Revista GODOT se caía a diario. Ahora no se cae y cuesta un 30 % menos.
30 % de ahorro en el servidor, con mejores prestaciones que antes
Depende del tamaño del código y de si hay informes previos. Tras la reunión inicial fijamos qué se mira y cuándo tienes el informe. La segunda revisión va después de las correcciones.
Solo el equipo asignado, bajo acuerdo de confidencialidad. Trabajamos con acceso a tu código y no guardamos copias.
Primero una reunión para fijar qué se mira. Después te enviamos un presupuesto cerrado. Corregir lo encontrado se presupuesta aparte, si quieres que lo hagamos nosotros.
Sí. Lleva el método, lo que se miró y las pruebas de cada problema. El resumen para compartir está pensado para eso: para un cliente o un inversor.
Sí, sirve. Solo necesitamos acceso al código y a la documentación que haya. Si no tienes el código, coméntalo en la reunión.